با گسترش فناوریهای دیجیتال در کارخانهها، نیروگاهها و صنایع مختلف، امنیت زیرساختهای صنعتی به یکی از مهمترین دغدغههای سازمانها تبدیل شده است. امروزه بسیاری از فرایندهای تولید، کنترل تجهیزات و مدیریت خطوط صنعتی به سیستمهای هوشمند و شبکههای ارتباطی وابسته هستند. این وابستگی اگرچه باعث افزایش بهرهوری و دقت عملیات میشود، اما خطر حملات سایبری و اختلال در عملکرد تجهیزات را نیز افزایش میدهد.
در چنین شرایطی، توجه به امنیت سایبری و پیادهسازی راهکارهای حفاظتی متناسب با زیرساختهای صنعتی، نقش مهمی در جلوگیری از نفوذ مهاجمان، حفاظت از تجهیزات حساس و حفظ تداوم فعالیت سازمانها دارد.
تصور کنید یک کارخانه تولیدی به دلیل نفوذ مهاجمان به شبکه کنترل صنعتی، کنترل بخشی از تجهیزات خود را از دست بدهد. چنین اتفاقی ممکن است باعث توقف خط تولید، آسیب به ماشینآلات، خسارت مالی و حتی ایجاد خطر برای کارکنان شود. در این شرایط، امنیت اطلاعات بهتنهایی کافی نیست و باید از عملکرد ایمن و پایدار تجهیزات فیزیکی نیز محافظت شود.
اینجاست که مفهوم امنیت OT یا امنیت فناوری عملیاتی اهمیت پیدا میکند. امنیت OT مجموعهای از راهکارها، فناوریها و سیاستهای حفاظتی است که برای جلوگیری از دسترسی غیرمجاز، حملات سایبری و اختلال در سیستمهای کنترل صنعتی طراحی شدهاند.
در این مقاله بررسی میکنیم امنیت OT چیست، چه تفاوتی با امنیت IT دارد، زیرساختهای صنعتی با چه تهدیدهایی مواجه هستند و چگونه میتوان با استفاده از استانداردها و راهکارهای تخصصی، سطح امنیت شبکهها و تجهیزات صنعتی را افزایش داد.
امنیت OT یا Operational Technology Security به مجموعه اقدامات امنیتی گفته میشود که از تجهیزات، نرمافزارها، شبکهها و فرایندهای مرتبط با کنترل سیستمهای فیزیکی در محیطهای صنعتی محافظت میکند. هدف اصلی امنیت OT حفظ ایمنی، پایداری و دسترسپذیری فرایندهای صنعتی در برابر حملات سایبری، خطاهای انسانی و اختلالات فنی است.
برخلاف سیستمهای اطلاعاتی که عمدتاً برای پردازش و نگهداری دادهها استفاده میشوند، سیستمهای OT مستقیماً با فرایندهای فیزیکی ارتباط دارند. برای مثال، کنترل دمای یک کوره صنعتی، تنظیم فشار خطوط انتقال گاز یا مدیریت سرعت موتورهای یک کارخانه میتواند از طریق تجهیزات فناوری عملیاتی انجام شود.
فناوری عملیاتی یا OT شامل سختافزارها و نرمافزارهایی است که برای نظارت، کنترل و مدیریت تجهیزات و فرایندهای فیزیکی استفاده میشوند.
این فناوری در بخشهای مختلف صنعت کاربرد دارد؛ از کارخانههای تولیدی و صنایع فولاد گرفته تا نیروگاهها، پالایشگاهها، شبکههای توزیع برق و تأسیسات تصفیه آب.
برای مثال، در یک کارخانه تولید مواد غذایی، سیستمهای OT میتوانند دمای دستگاهها، سرعت خطوط بستهبندی و عملکرد تجهیزات کنترلی را مدیریت کنند. در چنین محیطی، هرگونه اختلال در عملکرد سیستم کنترل ممکن است مستقیماً کیفیت محصول یا تداوم تولید را تحت تأثیر قرار دهد.
امنیت فناوری عملیاتی با ایجاد لایههای دفاعی مختلف تلاش میکند احتمال نفوذ، سوءاستفاده از تجهیزات و اختلال در فرایندهای صنعتی را کاهش دهد.
این اقدامات شامل کنترل دسترسی کاربران، جداسازی شبکههای صنعتی، پایش ارتباطات تجهیزات، شناسایی فعالیتهای غیرعادی و تدوین برنامه واکنش به رخدادهای امنیتی است.
سه موضوع در طراحی امنیت OT اهمیت ویژهای دارند:
دسترسپذیری (Availability): تجهیزات و فرایندهای حیاتی باید در زمان موردنیاز قابل استفاده باشند.
یکپارچگی (Integrity): اطلاعات کنترلی، تنظیمات و فرمانهای ارسالی به تجهیزات نباید بدون مجوز تغییر کنند.
محرمانگی (Confidentiality): اطلاعات حساس مربوط به فرایندها و زیرساختهای صنعتی باید در برابر دسترسی غیرمجاز محافظت شوند.
البته در محیطهای صنعتی، ایمنی کارکنان و تجهیزات نیز یک الزام اساسی است و ممکن است در شرایط مشخص حتی بر حفظ دسترسپذیری یک سرویس اولویت داشته باشد.
زیرساخت صنعتی مجموعهای از تجهیزات کنترلی، شبکههای ارتباطی، ماشینآلات و سامانههای نرمافزاری است که برای اجرای فرایندهای تولیدی و عملیاتی مورد استفاده قرار میگیرد.
شناخت اجزای این زیرساخت اهمیت زیادی دارد؛ زیرا هر یک از تجهیزات صنعتی میتوانند دارای آسیبپذیریهای متفاوتی باشند.
سیستمهای کنترل صنعتی یا Industrial Control Systems مجموعهای از فناوریهای مورد استفاده برای کنترل و نظارت بر فرایندهای صنعتی هستند.
این سیستمها دادههای حسگرها را دریافت میکنند، وضعیت تجهیزات را تحلیل یا نمایش میدهند و امکان اجرای فرمانهای کنترلی را فراهم میکنند.
سیستمهای ICS در صنایع مختلفی مانند پتروشیمی، فولاد، خودروسازی، نیروگاهها و کارخانههای تولیدی کاربرد دارند.
از دیدگاه امنیتی، محافظت از این سیستمها اهمیت بالایی دارد؛ زیرا دستکاری فرمانهای کنترلی میتواند موجب تغییر غیرمجاز در عملکرد تجهیزات شود.
SCADA مخفف Supervisory Control and Data Acquisition است و برای نظارت، جمعآوری داده و کنترل سطح بالای فرایندهای صنعتی استفاده میشود.
سامانههای اسکادا معمولاً در زیرساختهای گسترده مانند شبکههای انتقال برق، خطوط انتقال نفت و گاز و تأسیسات آبرسانی کاربرد دارند.
یکی از چالشهای امنیتی SCADA، ارتباط میان تجهیزات پراکنده جغرافیایی و مراکز کنترل است. چنانچه این ارتباطات بهدرستی محافظت نشوند، احتمال دسترسی غیرمجاز، اختلال در تبادل داده یا ارسال فرمانهای مخرب افزایش پیدا میکند.
PLC یا Programmable Logic Controller یکی از تجهیزات اصلی اتوماسیون صنعتی است که برای کنترل خودکار ماشینآلات و فرایندهای تولید استفاده میشود.
این کنترلکنندهها اطلاعات را از حسگرها دریافت کرده و بر اساس منطق برنامهریزیشده، فرمانهایی را برای تجهیزات اجرایی صادر میکنند.
برای مثال، یک PLC میتواند روشن و خاموش شدن پمپها، حرکت نوار نقاله یا عملکرد شیرهای صنعتی را کنترل کند.
در صورت تغییر غیرمجاز برنامه یا تنظیمات PLC، رفتار تجهیزات ممکن است از شرایط طراحیشده خارج شود. به همین دلیل، محدودسازی دسترسی به برنامهنویسی و پیکربندی این کنترلکنندهها از اقدامات مهم امنیت OT محسوب میشود.
سیستم DCS یا Distributed Control System برای مدیریت فرایندهای پیچیده و پیوسته صنعتی به کار میرود.
در این ساختار، کنترل فرایند میان چندین کنترلکننده توزیع میشود و تجهیزات از طریق شبکههای صنعتی با یکدیگر ارتباط برقرار میکنند.
این فناوری در صنایعی مانند پالایشگاهها، نیروگاهها و کارخانههای شیمیایی کاربرد فراوانی دارد.
امنیت DCS علاوه بر حفاظت از تجهیزات کنترلی، به مدیریت دسترسی اپراتورها، ایمنسازی ایستگاههای مهندسی و محافظت از ارتباطات شبکه وابسته است.
رابط انسان و ماشین یا HMI محیطی است که اپراتور از طریق آن وضعیت تجهیزات را مشاهده میکند و در محدوده مجوزهای خود فرمانهای کنترلی صادر میکند.
حسگرها نیز اطلاعاتی مانند دما، فشار، سرعت و میزان جریان را اندازهگیری میکنند. این دادهها برای تصمیمگیری سامانههای کنترل استفاده میشوند.
با گسترش اینترنت اشیای صنعتی یا IIoT، تجهیزات بیشتری به شبکههای ارتباطی متصل شدهاند. این اتصال امکان پایش پیشرفته و تحلیل دادههای عملیاتی را فراهم میکند، اما در صورت نبود کنترلهای امنیتی مناسب میتواند سطح حمله را افزایش دهد.
یکی از پرسشهای رایج در امنیت سایبری صنعتی، تفاوت میان امنیت OT و IT است. هر دو حوزه برای حفاظت از داراییهای دیجیتال اهمیت دارند، اما اهداف، محدودیتها و پیامدهای امنیتی آنها یکسان نیست.
فناوری اطلاعات یا IT بیشتر بر مدیریت دادهها، سامانههای اداری، سرورها و ارتباطات سازمانی تمرکز دارد. در مقابل، فناوری عملیاتی یا OT مسئول نظارت و کنترل فرایندهای فیزیکی و صنعتی است.
| معیار مقایسه | امنیت IT | امنیت OT |
|---|---|---|
| هدف اصلی | حفاظت از اطلاعات و خدمات دیجیتال | حفاظت از فرایندها و تجهیزات صنعتی |
| داراییهای مهم | سرورها، پایگاههای داده و رایانهها | PLC، SCADA، DCS و تجهیزات کنترلی |
| پیامد حمله | نشت اطلاعات یا اختلال خدمات | توقف تولید، اختلال فیزیکی یا تهدید ایمنی |
| اولویت امنیتی | متناسب با حساسیت اطلاعات و خدمات | تأکید ویژه بر ایمنی و تداوم عملیات |
| بهروزرسانی | معمولاً انعطافپذیرتر | نیازمند بررسی سازگاری و شرایط عملیاتی |
| چرخه عمر تجهیزات | اغلب کوتاهتر | در بسیاری از صنایع چندین دهه |
| حساسیت به تأخیر | وابسته به نوع سامانه | در فرایندهای کنترلی حساس به زمان بسیار مهم |
در شبکههای اداری، ممکن است برای نصب یک بهروزرسانی امنیتی، سیستم برای مدت کوتاهی از دسترس خارج شود. اما در یک کارخانه که فرایند تولید بهصورت پیوسته انجام میشود، توقف یک کنترلکننده صنعتی میتواند خسارت قابلتوجهی ایجاد کند.
همچنین بعضی از تجهیزات صنعتی از سیستمعاملها یا پروتکلهای قدیمی استفاده میکنند که با ابزارهای امنیتی جدید سازگاری کامل ندارند.
برای نمونه، اجرای اسکن آسیبپذیری فعال روی برخی تجهیزات حساس ممکن است باعث افزایش بار پردازشی یا اختلال در ارتباطات آنها شود. بنابراین، روشهای ارزیابی امنیت OT باید با شرایط عملیاتی، محدودیتهای سازنده و الزامات ایمنی هماهنگ باشند.
همگرایی IT و OT به اتصال و یکپارچهسازی سامانههای فناوری اطلاعات با تجهیزات و شبکههای صنعتی گفته میشود.
این ارتباط به سازمانها اجازه میدهد دادههای تولید را تحلیل کنند، عملکرد تجهیزات را از راه دور مشاهده کنند و تصمیمهای مدیریتی دقیقتری بگیرند.
بااینحال، اتصال شبکه صنعتی به سامانههای سازمانی در صورت طراحی نامناسب میتواند مسیرهای جدیدی برای نفوذ مهاجمان ایجاد کند.
به همین دلیل، معماری امن ارتباطات، تفکیک شبکه و کنترل دقیق تبادل داده میان محیطهای IT و OT اهمیت زیادی دارد.
شبکههای صنعتی در معرض تهدیدات گوناگونی قرار دارند که برخی از آنها مستقیماً فرایند تولید و عملکرد تجهیزات را تحت تأثیر قرار میدهند. شناخت این تهدیدات، اولین قدم برای طراحی یک معماری امنیتی مؤثر است.
آشنایی با انواع حملات سایبری و راههای مقابله با آنها به مدیران و کارشناسان امنیت کمک میکند روشهای رایج نفوذ، اهداف مهاجمان و اقدامات حفاظتی مناسب را بهتر بشناسند. این موضوع در محیطهای OT اهمیت بیشتری پیدا میکند؛ زیرا پیامد برخی حملات ممکن است فراتر از افشای اطلاعات باشد و باعث توقف تولید یا اختلال در تجهیزات فیزیکی شود.
از مهمترین تهدیدات امنیتی زیرساختهای صنعتی میتوان به حملات باجافزاری، دسترسی غیرمجاز به تجهیزات کنترلی، آسیبپذیری سامانههای قدیمی و حملات زنجیره تأمین اشاره کرد.
باجافزار یا Ransomware نوعی بدافزار است که میتواند با رمزگذاری اطلاعات یا مختل کردن دسترسی به سیستمها، فعالیت سازمان را متوقف کند.
در محیطهای صنعتی، یک حمله باجافزاری ممکن است ابتدا شبکه اداری را آلوده کند و سپس بر سامانههایی که با محیط تولید ارتباط دارند تأثیر بگذارد. حتی اگر تجهیزات کنترلی مستقیماً آلوده نشوند، اختلال در سامانههای پشتیبان تولید میتواند باعث توقف عملیات شود.
برای کاهش این خطر، جداسازی شبکههای IT و OT، محدودسازی دسترسیها، حفاظت از نسخههای پشتیبان و طراحی برنامه بازیابی ضروری است.
دسترسی غیرمجاز زمانی اتفاق میافتد که فرد یا سامانهای بدون داشتن مجوز مناسب بتواند وارد محیط کنترل صنعتی شود.
این دسترسی ممکن است از طریق حسابهای کاربری ضعیف، گذرواژههای مشترک، سرویسهای راه دور ناامن یا تنظیمات اشتباه شبکه ایجاد شود.
در شرایط بحرانی، مهاجم ممکن است بتواند تنظیمات تجهیزات را تغییر دهد یا در فرایند نظارت و کنترل اختلال ایجاد کند. استفاده از مدیریت هویت، ثبت رویدادها و محدودسازی دسترسی به تجهیزات حساس میتواند احتمال بروز چنین مشکلاتی را کاهش دهد.
بسیاری از کارخانهها از ماشینآلات و کنترلکنندههایی استفاده میکنند که سالها قبل نصب شدهاند. این تجهیزات ممکن است همچنان عملکرد قابل قبولی داشته باشند، اما از نظر امنیتی با محدودیتهایی مواجه باشند.
بعضی از این سیستمها امکان نصب نرمافزارهای امنیتی جدید را ندارند یا تولیدکننده آنها دیگر بهروزرسانی ارائه نمیکند.
در چنین شرایطی، استفاده از کنترلهای جبرانی مانند جداسازی شبکه، محدودسازی ارتباطات و پایش ترافیک اهمیت پیدا میکند.
تأمینکنندگان تجهیزات، شرکتهای تعمیر و نگهداری و پیمانکاران صنعتی ممکن است برای ارائه خدمات به شبکه OT دسترسی داشته باشند.
اگر حساب کاربری یا سیستم یکی از این مجموعهها مورد سوءاستفاده قرار گیرد، ممکن است مسیری برای نفوذ به زیرساخت صنعتی ایجاد شود.
برای مدیریت این خطر باید دسترسی پیمانکاران محدود، قابلردیابی و ترجیحاً موقت باشد. همچنین ارتباطات راه دور باید از مسیرهای کنترلشده و با احراز هویت مناسب برقرار شوند.
تمام رخدادهای امنیتی نتیجه حملات خارجی نیستند. اشتباه در پیکربندی تجهیزات، استفاده نادرست از حافظههای جانبی، اشتراکگذاری گذرواژه و اجرای تغییرات بدون بررسی نیز میتوانند امنیت زیرساخت صنعتی را تهدید کنند.
آموزش کارکنان، تفکیک وظایف، تعریف فرایند مدیریت تغییر و ثبت فعالیتهای حساس از مهمترین راهکارهای کاهش این خطرات هستند.
اتصال مستقیم تجهیزات کنترلی به اینترنت یا فراهم کردن دسترسی راه دور بدون کنترل امنیتی کافی، سطح حمله را افزایش میدهد. برای مثال، یک رابط مدیریتی که از اینترنت عمومی قابل دسترسی باشد، ممکن است در معرض تلاش برای ورود غیرمجاز یا سوءاستفاده از آسیبپذیریها قرار گیرد.
در چنین شرایطی، جدا سازی اینترنت از شبکه داخلی یکی از رویکردهای مؤثر برای کاهش مسیرهای نفوذ است. این اقدام با محدودسازی ارتباط میان محیطهای عمومی و سامانههای سازمانی، به حفاظت از تجهیزات حساس کمک میکند. البته ارتباطات ضروری باید از طریق مسیرهای امن و کنترلشده برقرار شوند.
پیامدهای حملات سایبری در محیط صنعتی میتوانند فراتر از خسارتهای اطلاعاتی باشند. زیرا سیستمهای OT مستقیماً با تجهیزات فیزیکی، خطوط تولید و تأسیسات حیاتی ارتباط دارند.
اختلال در یک سیستم کنترل صنعتی میتواند عملکرد بخشی از خط تولید یا تمام آن را متوقف کند. مدت توقف، وابستگی تجهیزات به یکدیگر و نوع صنعت، میزان خسارت را تعیین میکنند.
علاوه بر کاهش تولید، هزینههای تعمیر تجهیزات، بازیابی سامانهها، بررسی رخداد و راهاندازی مجدد نیز ممکن است افزایش پیدا کند.
در صنایع تولیدی، توقف یک کارخانه ممکن است بر فعالیت تأمینکنندگان، مشتریان و سایر بخشهای زنجیره تأمین تأثیر بگذارد.
برای مثال، اختلال در تولید مواد اولیه میتواند باعث تأخیر در تحویل سفارشها و کاهش ظرفیت تولید صنایع وابسته شود.
یکی از مهمترین تفاوتهای امنیت OT با امنیت اطلاعات، احتمال ایجاد پیامدهای فیزیکی است.
چنانچه فرمانهای کنترلی یا دادههای حسگرها بهصورت غیرمجاز تغییر کنند، ممکن است تجهیزات خارج از محدوده عملیاتی مجاز کار کنند. البته شدت خطر به طراحی فرایند، وجود سیستمهای ایمنی مستقل و سایر کنترلهای حفاظتی بستگی دارد.
رخدادهای امنیتی بزرگ میتوانند باعث کاهش اعتماد مشتریان، افزایش هزینههای عملیاتی و ایجاد مسئولیتهای قراردادی یا قانونی شوند.
به همین دلیل، امنیت سایبری صنعتی باید بخشی از برنامه مدیریت ریسک و تداوم کسبوکار باشد، نه صرفاً یک فعالیت فنی در واحد فناوری اطلاعات.
تأمین امنیت زیرساخت صنعتی نیازمند ترکیبی از اقدامات فنی، مدیریتی و عملیاتی است. یکی از اقدامات مؤثر در این زمینه، استفاده از راهکار جداسازی اینترنت برای کاهش ارتباط مستقیم سامانههای حساس با شبکههای عمومی و محیطهای غیرقابلاعتماد است.
این راهکار با توجه به معماری شبکه و نیازهای عملیاتی سازمان طراحی میشود و در کنار کنترل دسترسی، پایش ترافیک و استفاده از فایروال صنعتی، میتواند بخشی از معماری دفاع چندلایه باشد.
مؤثرترین رویکرد، استفاده از دفاع چندلایه یا Defense in Depth است؛ به این معنا که چندین کنترل امنیتی مستقل و مکمل برای کاهش احتمال نفوذ و محدودسازی پیامدهای آن به کار گرفته شوند.
اولین مرحله، تهیه فهرست دقیق از تجهیزات و سامانههای موجود در زیرساخت OT است.
سازمان باید بداند چه دستگاههایی در شبکه فعالیت میکنند، هر دستگاه چه نقشی دارد، از چه پروتکلهایی استفاده میکند و با چه سامانههایی ارتباط برقرار میکند.
این فهرست میتواند شامل کنترلکنندههای PLC، سرورهای SCADA، ایستگاههای مهندسی، رایانههای HMI، سوئیچهای صنعتی و تجهیزات ارتباطی باشد.
در محیطهای حساس، استفاده از روشهای شناسایی غیرفعال (Passive Discovery) میتواند نسبت به اسکن فعال گزینه کمریسکتری باشد.
یکی از مهمترین اقدامات برای حفاظت از زیرساختهای صنعتی، تقسیم شبکه به بخشهای مشخص و کنترل ارتباطات میان آنهاست. استفاده از راهکارهای تفکیک شبکه های ناهمگون به سازمانها کمک میکند ارتباط میان شبکههای اداری، سامانههای صنعتی و محیطهای خارجی را مدیریت کرده و احتمال گسترش تهدیدات سایبری به تجهیزات حیاتی را کاهش دهند.
در این روش، تجهیزات بر اساس وظیفه، حساسیت و سطح ریسک در بخشهای شبکهای مختلف قرار میگیرند. همچنین استفاده از ناحیه DMZ صنعتی میتواند تبادل اطلاعات میان محیطهای IT و OT را بهصورت کنترلشده امکانپذیر کند.
برای مثال، شبکه کنترل خطوط تولید نباید بدون محدودیت با شبکه اداری یا اینترنت ارتباط مستقیم داشته باشد.
فایروال صنعتی یکی از ابزارهای کنترل ترافیک و محدودسازی ارتباطات غیرضروری در شبکه OT است.
برخی فایروالهای تخصصی میتوانند علاوه بر آدرسهای شبکه و پورتها، ویژگیهای پروتکلهای صنعتی را نیز بررسی کنند.
بااینحال، عملکرد فایروال به نحوه طراحی قوانین و شناخت ارتباطات مجاز وابسته است. مسدود کردن نادرست یک ارتباط ضروری ممکن است باعث اختلال در فرایند صنعتی شود.
بنابراین، تنظیم قوانین امنیتی باید با مشارکت کارشناسان شبکه و اتوماسیون صنعتی انجام شود.
تمام کاربران شبکه صنعتی نباید به همه تجهیزات دسترسی یکسان داشته باشند. اصل حداقل سطح دسترسی یا Least Privilege بیان میکند که هر کاربر فقط باید مجوزهای موردنیاز برای انجام وظایف خود را دریافت کند.
استفاده از سیستم کنترل سطح دسترسی مانند سامانه pam مناسب میتواند به سازمانها کمک کند مجوزهای کاربران را بر اساس نقش و مسئولیت آنها تعریف کنند، از دسترسی غیرضروری به تجهیزات حساس جلوگیری کرده و فعالیتهای مهم را ثبت و بررسی کنند.
همچنین اجرای سیاستهای کنترل دسترسی پیمانکاران و کارمندان به سازمانها کمک میکند دسترسی افراد به سامانههای صنعتی را بر اساس وظایف و مدتزمان موردنیاز مدیریت کنند.
برای مثال، اپراتور خط تولید ممکن است به مشاهده وضعیت تجهیزات نیاز داشته باشد، اما دسترسی به تغییر برنامه PLC باید به افراد مجاز محدود شود.
استفاده از حسابهای کاربری اختصاصی، احراز هویت چندمرحلهای در سامانههای سازگار و ثبت فعالیتهای حساس میتواند احتمال دسترسی غیرمجاز را کاهش دهد.
پایش امنیتی شبکه OT امکان مشاهده ارتباطات غیرعادی، تغییرات مشکوک و تلاش برای دسترسی غیرمجاز را فراهم میکند.
سامانههای تشخیص نفوذ یا IDS و راهکارهای نظارت بر ترافیک صنعتی میتوانند در شناسایی برخی الگوهای حمله نقش داشته باشند.
در سازمانهایی که زیرساختهای صنعتی گسترده دارند، استفاده از قابلیتهای مرکز عملیات امنیت (SOC) میتواند به تحلیل مستمر رویدادها، بررسی هشدارهای امنیتی و هماهنگی برای واکنش سریعتر به تهدیدات کمک کند. البته ابزارها و فرایندهای SOC باید با الزامات ایمنی و محدودیتهای محیط OT سازگار باشند.
برای مثال، برقراری ارتباط غیرمنتظره یک سیستم اداری با کنترلکننده صنعتی یا افزایش غیرعادی درخواستهای مدیریتی ممکن است نشانهای از فعالیت مشکوک باشد.
در این بخش، ابزارهای پایش غیرفعال برای محیطهای حساس اهمیت ویژهای دارند؛ زیرا میتوانند بدون ارسال ترافیک آزمایشی به تجهیزات، اطلاعات شبکه را تحلیل کنند.
آسیبپذیریهای نرمافزاری و پیکربندیهای ناامن باید بهصورت منظم شناسایی و بر اساس میزان ریسک اولویتبندی شوند.
بااینحال، نصب فوری تمام بهروزرسانیها در محیط صنعتی همیشه امکانپذیر نیست.
پیش از اعمال وصله امنیتی باید سازگاری آن با تجهیزات، تأثیر احتمالی بر فرایند تولید و شرایط بازیابی بررسی شود. در مواردی که نصب وصله ممکن نیست، استفاده از کنترلهای جبرانی ضروری است.
داشتن نسخه پشتیبان از تنظیمات و برنامههای تجهیزات صنعتی، یکی از الزامات مهم تابآوری سایبری است.
این نسخهها ممکن است شامل برنامههای PLC، پیکربندی سرورهای SCADA، تنظیمات تجهیزات شبکه و سایر اطلاعات ضروری برای راهاندازی مجدد باشند.
نسخههای پشتیبان باید در برابر تغییر یا حذف غیرمجاز محافظت شوند و قابلیت بازیابی آنها نیز بهصورت دورهای آزمایش شود.
همچنین سازمان باید برنامه مشخصی برای واکنش به حملات، جداسازی سامانههای آسیبدیده و بازگرداندن ایمن تجهیزات به وضعیت عملیاتی داشته باشد.
امنیت OT تنها به تجهیزات و نرمافزارها وابسته نیست. کارکنان، اپراتورها، مهندسان و پیمانکاران نیز نقش مهمی در کاهش خطرات دارند.
آموزش امنیت سایبری صنعتی باید متناسب با وظایف افراد طراحی شود. همچنین هرگونه تغییر در تنظیمات شبکه یا سامانههای کنترلی باید پس از بررسی اثرات عملیاتی و دریافت مجوز مناسب انجام شود.
این رویکرد به کاهش خطاهای انسانی و جلوگیری از تغییرات ناخواسته کمک میکند.
استانداردها و چارچوبهای امنیتی، مجموعهای از الزامات و راهنماها را برای ارزیابی و مدیریت ریسکهای صنعتی ارائه میکنند. استفاده از این منابع به سازمانها کمک میکند اقدامات حفاظتی را به شکل ساختاریافته و قابلاندازهگیری اجرا کنند.
مجموعه استانداردهای ISA/IEC 62443 از مهمترین مراجع امنیت سایبری برای سیستمهای اتوماسیون و کنترل صنعتی است.
این استانداردها الزامات امنیتی را برای مالکان دارایی، تأمینکنندگان تجهیزات، یکپارچهسازان و ارائهدهندگان خدمات صنعتی تعریف میکنند.
یکی از مفاهیم مهم در این مجموعه، تقسیم زیرساخت به مناطق امنیتی (Zones) و مسیرهای ارتباطی کنترلشده (Conduits) است.
همچنین الزامات امنیتی سامانهها و سطوح امنیتی در بخشهایی مانند IEC 62443-3-3 بررسی میشوند. پیادهسازی این مفاهیم باید متناسب با ارزیابی ریسک و معماری واقعی سازمان باشد.
مؤسسه ملی استاندارد و فناوری آمریکا یا NIST راهنمای تخصصی SP 800-82 را برای امنیت فناوری عملیاتی منتشر کرده است.
این راهنما به معماری سیستمهای OT، تهدیدات متداول، مدیریت ریسک و کنترلهای امنیتی متناسب با نیازهای عملکردی، قابلیت اطمینان و ایمنی تجهیزات صنعتی میپردازد.
نسخه نهایی سوم این راهنما در سپتامبر ۲۰۲۳ منتشر شد و یکی از منابع مهم برای شناخت الزامات امنیتی محیطهای OT محسوب میشود.
چارچوب امنیت سایبری NIST CSF 2.0 به سازمانها کمک میکند ریسکهای امنیتی خود را در شش حوزه مدیریت کنند:
Govern: تدوین سیاستها، مسئولیتها و راهبری امنیت سایبری
Identify: شناسایی داراییها و ریسکها
Protect: اجرای اقدامات حفاظتی
Detect: شناسایی رخدادهای مشکوک
Respond: واکنش به حوادث امنیتی
Recover: بازیابی خدمات و فرایندهای آسیبدیده
این چارچوب مختص محیط صنعتی نیست، اما میتوان آن را با شرایط و محدودیتهای OT تطبیق داد.
استاندارد ISO/IEC 27001 برای استقرار و بهبود سیستم مدیریت امنیت اطلاعات استفاده میشود.
این استاندارد میتواند به مدیریت ریسک، تدوین سیاستهای امنیتی و ایجاد فرایندهای سازمانی کمک کند؛ اما بهتنهایی جایگزین الزامات تخصصی امنیت سامانههای کنترل صنعتی نیست.
برای ایجاد یک برنامه جامع امنیت صنعتی، سازمانها میتوانند چارچوبهای مدیریتی عمومی را در کنار استانداردهای تخصصی OT به کار بگیرند.
امنیت فناوری عملیاتی تقریباً در تمام صنایعی که از تجهیزات کنترل خودکار استفاده میکنند اهمیت دارد، اما در زیرساختهای حیاتی و فرایندهای حساس، پیامدهای اختلال میتواند شدیدتر باشد.
نیروگاهها و شبکههای توزیع برق برای مدیریت فرایندهای تولید، انتقال و توزیع انرژی به سامانههای کنترل صنعتی وابستهاند.
اختلال در این سامانهها ممکن است باعث کاهش قابلیت اطمینان شبکه، توقف تجهیزات یا اختلال در ارائه خدمات انرژی شود.
حفاظت از سامانههای کنترل، مدیریت دسترسی راه دور و پایش ارتباطات صنعتی از اقدامات مهم این حوزه است.
در صنایع نفت و گاز، تجهیزات کنترلی برای مدیریت فشار، دما، جریان سیالات و فرایندهای پیچیده عملیاتی استفاده میشوند.
تغییر غیرمجاز پارامترهای کنترلی ممکن است علاوه بر خسارت مالی، خطرات ایمنی و زیستمحیطی ایجاد کند.
به همین دلیل، مدیریت امنیت OT در این صنایع باید با سیستمهای ایمنی فرایند، مدیریت ریسک عملیاتی و برنامههای واکنش اضطراری هماهنگ باشد.
کارخانههای تولیدی از PLC، HMI، رباتهای صنعتی و سامانههای کنترل برای مدیریت خطوط تولید استفاده میکنند.
در این محیطها، حملات سایبری ممکن است موجب توقف تولید، کاهش کیفیت محصولات یا اختلال در عملکرد تجهیزات شوند.
تفکیک شبکه، کنترل تغییرات برنامه تجهیزات و نگهداری نسخههای پشتیبان از مهمترین اقدامات حفاظتی محسوب میشوند.
سامانههای کنترل صنعتی در تأسیسات آب و فاضلاب برای مدیریت پمپها، اندازهگیری پارامترهای فرایندی و پایش شبکههای توزیع کاربرد دارند.
همچنین در برخی زیرساختهای حملونقل، از فناوری عملیاتی برای نظارت و کنترل سامانههای فیزیکی استفاده میشود.
در این بخشها، حفظ ایمنی، یکپارچگی فرمانها و تداوم ارائه خدمات عمومی اهمیت ویژهای دارد.
پیادهسازی امنیت OT باید بر اساس یک برنامه مرحلهای انجام شود. اجرای اقدامات امنیتی بدون شناخت تجهیزات و وابستگیهای عملیاتی ممکن است باعث افزایش هزینهها یا ایجاد اختلال در تولید شود.
در ابتدای کار، سازمان باید تصویری دقیق از وضعیت شبکه صنعتی خود تهیه کند. این ارزیابی شامل شناسایی تجهیزات، بررسی معماری شبکه، مستندسازی مسیرهای ارتباطی و تعیین سامانههای حیاتی است.
برای مثال، تجهیزات کنترلکننده فرایندهای حساس، سرورهای اصلی SCADA و ایستگاههای مهندسی معمولاً نیازمند توجه ویژه هستند.
پس از شناسایی داراییها، باید تهدیدات و آسیبپذیریهای مرتبط با هر بخش بررسی شوند. میزان اهمیت یک آسیبپذیری فقط به شدت فنی آن وابسته نیست؛ بلکه نقش تجهیز در فرایند تولید، احتمال سوءاستفاده و پیامدهای احتمالی نیز باید در نظر گرفته شوند.
در این مرحله، آشنایی با اصول مدیریت ریسک امنیت سایبری و پاسخ به حوادث اهمیت زیادی دارد. چارچوب NIST CSF 2.0 میتواند به سازمانها کمک کند فرایندهای شناسایی ریسک، حفاظت، تشخیص تهدیدات، واکنش به رخدادها و بازیابی خدمات را بهصورت ساختاریافته مدیریت کنند.
برای مثال، وجود یک آسیبپذیری در سامانهای که مستقیماً با کنترل تجهیزات حیاتی ارتباط دارد، ممکن است نسبت به آسیبپذیری مشابه در یک سیستم کماهمیت، ریسک بیشتری ایجاد کند.
در این مرحله، سازمان باید کنترلهای امنیتی موردنیاز را بر اساس نتایج ارزیابی ریسک انتخاب کند.
طراحی معماری میتواند شامل تفکیک مناطق شبکه، ایجاد مسیرهای ارتباطی کنترلشده، استقرار فایروال صنعتی، مدیریت حسابهای کاربری و طراحی زیرساخت پایش امنیتی باشد.
هدف، ایجاد لایههای دفاعی هماهنگ است که احتمال نفوذ و گسترش حملات را کاهش دهند.
اجرای تغییرات باید با هماهنگی تیمهای بهرهبرداری، فناوری اطلاعات و اتوماسیون صنعتی انجام شود.
پیش از اعمال تنظیمات جدید، باید تأثیر آنها بر عملکرد تجهیزات بررسی شده و در صورت نیاز، آزمایش در محیط غیرعملیاتی یا زمان توقف برنامهریزیشده انجام گیرد.
همچنین لازم است برای تغییرات حساس، برنامه بازگشت به وضعیت قبلی پیشبینی شود.
امنیت OT یک فعالیت مقطعی نیست. با اضافه شدن تجهیزات جدید، تغییر مسیرهای ارتباطی و شناسایی آسیبپذیریهای تازه، وضعیت امنیتی سازمان نیز تغییر میکند.
بنابراین، پایش شبکه، بازبینی دسترسیها، ارزیابی دورهای ریسک و آزمایش فرایندهای بازیابی باید به شکل مستمر انجام شوند.
جدول زیر به مدیران صنعتی کمک میکند برخی از مهمترین الزامات امنیتی زیرساخت خود را بررسی کنند.
| معیار ارزیابی | اقدام موردنیاز |
|---|---|
| شناسایی تجهیزات | تهیه فهرست بهروز داراییهای OT |
| معماری شبکه | تفکیک مناسب شبکههای صنعتی و اداری |
| مدیریت دسترسی | محدودسازی مجوزها بر اساس وظایف کاربران |
| دسترسی راه دور | استفاده از ارتباطات امن و کنترلشده |
| امنیت تجهیزات قدیمی | اجرای کنترلهای جبرانی متناسب با ریسک |
| پایش امنیتی | شناسایی ارتباطات و فعالیتهای غیرعادی |
| نسخه پشتیبان | نگهداری و آزمایش دورهای قابلیت بازیابی |
| مدیریت رخداد | تدوین برنامه واکنش به حوادث صنعتی |
| آموزش کارکنان | افزایش آگاهی امنیتی اپراتورها و پیمانکاران |
| مدیریت تغییرات | بررسی و تأیید تغییرات پیش از اجرا |
این چکلیست جایگزین ارزیابی تخصصی نیست، اما میتواند نقطه شروع مناسبی برای شناخت وضعیت امنیتی سازمان باشد.
توسعه کارخانههای هوشمند، اینترنت اشیای صنعتی و سامانههای تحلیل داده باعث شده است ارتباط میان تجهیزات عملیاتی و زیرساختهای دیجیتال بیشتر شود.
این تحول فرصتهای ارزشمندی برای افزایش بهرهوری و بهینهسازی فرایندها ایجاد میکند، اما نیازمند بازنگری مداوم در معماری امنیت صنعتی است.
اینترنت اشیای صنعتی امکان اتصال حسگرها، تجهیزات و سامانههای مختلف را به شبکه فراهم میکند.
افزایش تعداد دستگاههای متصل به معنای افزایش تعداد نقاطی است که باید مدیریت و محافظت شوند.
برای کاهش خطر، سازمانها باید هویت تجهیزات را مدیریت کنند، ارتباطات غیرضروری را محدود سازند و برای دستگاههای متصل، سیاستهای امنیتی مشخص داشته باشند.
هوش مصنوعی و یادگیری ماشین میتوانند برای تحلیل الگوهای ارتباطی شبکه و شناسایی رفتارهای غیرعادی مورد استفاده قرار گیرند.
برای مثال، سامانه تحلیل امنیتی ممکن است تغییر غیرمنتظره در الگوی ارتباط یک کنترلکننده صنعتی را شناسایی کرده و به کارشناسان هشدار دهد.
بااینحال، استفاده از این فناوریها به دادههای مناسب، تنظیم دقیق و اعتبارسنجی نتایج نیاز دارد. هوش مصنوعی نباید بدون کنترل و ارزیابی ایمنی، تصمیمهای حساس عملیاتی را اجرا کند.
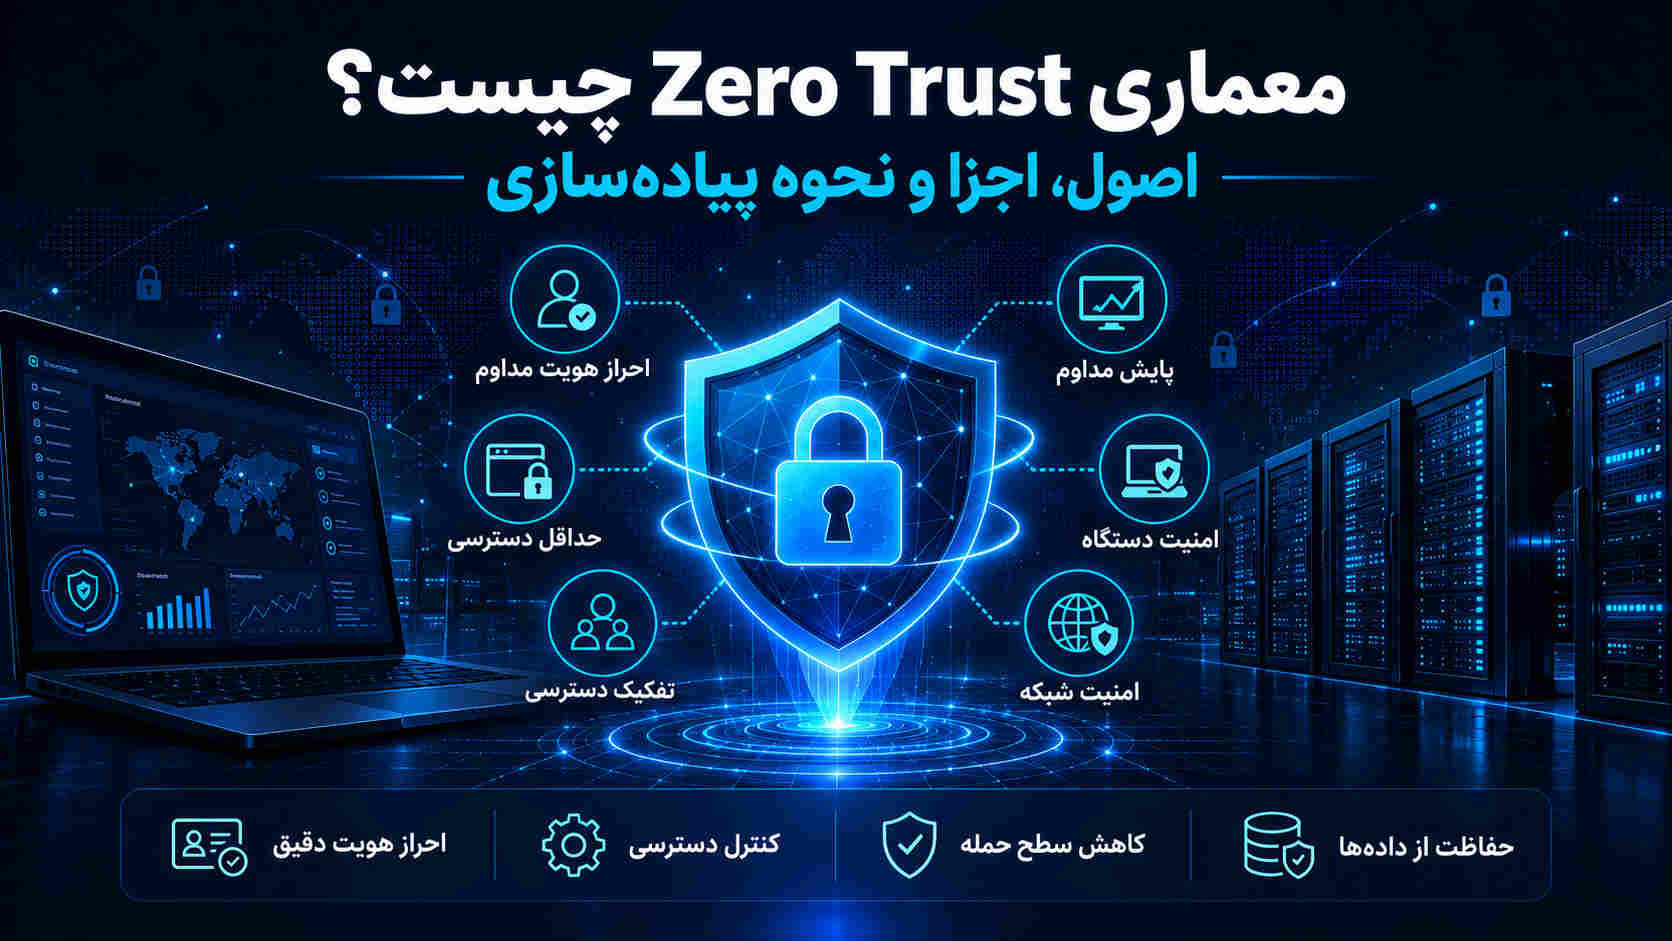
معماری Zero Trust بر این اصل استوار است که دسترسی به منابع صرفاً به دلیل حضور یک کاربر یا دستگاه در شبکه داخلی نباید مورد اعتماد قرار گیرد.
در محیطهای OT، اصولی مانند احراز هویت مناسب، حداقل سطح دسترسی و کنترل ارتباطات میتوانند به کاهش ریسک کمک کنند.
البته اجرای Zero Trust باید با محدودیتهای تجهیزات صنعتی، الزامات ارتباطات بلادرنگ و شرایط ایمنی سازگار باشد.
امنیت OT مجموعهای از فناوریها، سیاستها و اقدامات حفاظتی برای محافظت از سامانههای کنترل و تجهیزات عملیاتی در برابر تهدیدات سایبری است. هدف آن حفظ عملکرد ایمن و پایدار زیرساختهایی مانند کارخانهها، نیروگاهها و تأسیسات صنعتی است.
امنیت IT بیشتر بر حفاظت از دادهها، سامانههای اطلاعاتی و خدمات دیجیتال تمرکز دارد؛ درحالیکه امنیت OT به محافظت از تجهیزات فیزیکی و فرایندهای صنعتی میپردازد. در محیط OT، ایمنی، تداوم عملیات و قابلیت اطمینان از ملاحظات اصلی هستند.
فناوری عملیاتی یا OT مفهوم گستردهتری است که سامانههای تعاملکننده با محیط فیزیکی را دربرمیگیرد. سیستمهای کنترل صنعتی یا ICS یکی از زیرمجموعههای مهم OT هستند و شامل فناوریهایی مانند SCADA، DCS و سامانههای مبتنی بر PLC میشوند.
بله. حتی تجهیزات فاقد اتصال مستقیم به اینترنت ممکن است از طریق حافظههای جانبی، لپتاپهای تعمیر و نگهداری، دسترسی پیمانکاران یا ارتباط با شبکههای دیگر در معرض تهدید قرار گیرند. قطع اتصال مستقیم به اینترنت میتواند برخی خطرات را کاهش دهد، اما امنیت کامل را تضمین نمیکند.
باجافزارها، بدافزارها، دسترسی غیرمجاز، آسیبپذیری تجهیزات قدیمی، حملات زنجیره تأمین و پیکربندیهای ناامن از مهمترین تهدیدات هستند. میزان خطر هر تهدید به معماری شبکه، نوع تجهیزات و پیامدهای احتمالی اختلال بستگی دارد.
استاندارد ISA/IEC 62443 مجموعهای از الزامات و راهنماهای تخصصی برای امنیت سیستمهای اتوماسیون و کنترل صنعتی ارائه میکند. این مجموعه به مدیریت ریسک، طراحی معماری امنیتی، تعیین الزامات حفاظتی و مسئولیتهای ذینفعان کمک میکند.
خیر. فایروال صنعتی تنها یکی از اجزای معماری دفاع چندلایه است. تأمین امنیت OT به شناسایی داراییها، مدیریت دسترسی، جداسازی شبکه، پایش تهدیدات، مدیریت آسیبپذیریها و برنامه بازیابی نیز نیاز دارد.
اولین قدم، شناسایی داراییهای صنعتی و مستندسازی ارتباطات آنهاست. پس از آن باید تجهیزات حیاتی مشخص شوند و ارزیابی ریسک انجام گیرد. این اطلاعات مبنای انتخاب اقدامات امنیتی مناسب و اولویتبندی سرمایهگذاریها خواهد بود.
امنیت OT یکی از ارکان اصلی حفاظت از زیرساختهای صنعتی در عصر دیجیتال است. با گسترش اتوماسیون، اینترنت اشیای صنعتی و ارتباط میان شبکههای فناوری اطلاعات و عملیاتی، اهمیت مقابله با تهدیدات سایبری بیش از گذشته افزایش یافته است.
حملات به سیستمهای کنترل صنعتی میتوانند علاوه بر خسارت مالی و توقف تولید، عملکرد تجهیزات و ایمنی کارکنان را نیز تحت تأثیر قرار دهند. به همین دلیل، سازمانهای صنعتی باید رویکردی جامع برای مدیریت امنیت تجهیزات و شبکههای خود داشته باشند.
شناسایی داراییهای حیاتی، تفکیک شبکههای IT و OT، کنترل دسترسی، پایش مداوم و استفاده از استانداردهای معتبر مانند IEC 62443 و NIST SP 800-82 از مهمترین اقدامات در این مسیر هستند.
در نهایت، امنیت OT تنها یک موضوع فنی نیست؛ بلکه بخشی از مدیریت ریسک، تداوم کسبوکار و ایمنی عملیات صنعتی محسوب میشود. سازمانهایی که امنیت زیرساختهای عملیاتی خود را بهصورت مستمر ارزیابی و تقویت میکنند، آمادگی بیشتری برای مواجهه با تهدیدات و کاهش پیامدهای رخدادهای سایبری خواهند داشت.
 سامانه مرورگر امن (CYBERFENCE)
 سامانه مدیریت دسترسی کارکنان و پیمانکاران( FENCEPORTAL PAM)
 سامانه انتشار امن پورتال سازمانی(FENCEPORTAL IAP)
 سامانه مدیریت رمز و شناسه سازمانی(Rahkar Password Manager)
 سامانه انتقال امن فایل (Filemanager)
 سامانه احرازهویت یکپارچه کاربران(SSO)
تعداد نظرات : 0